Volt Typhoon a construit o rețea clandestină pentru infiltrarea infrastructurilor critice. Cercetătorii americani dezvăluie mecanismul „Silent Train”
Gruparea de spionaj cibernetic Volt Typhoon, atribuită de autoritățile occidentale Chinei, a dezvoltat o infrastructură complexă pentru infiltrarea și monitorizarea rețelelor unor organizații strategice.
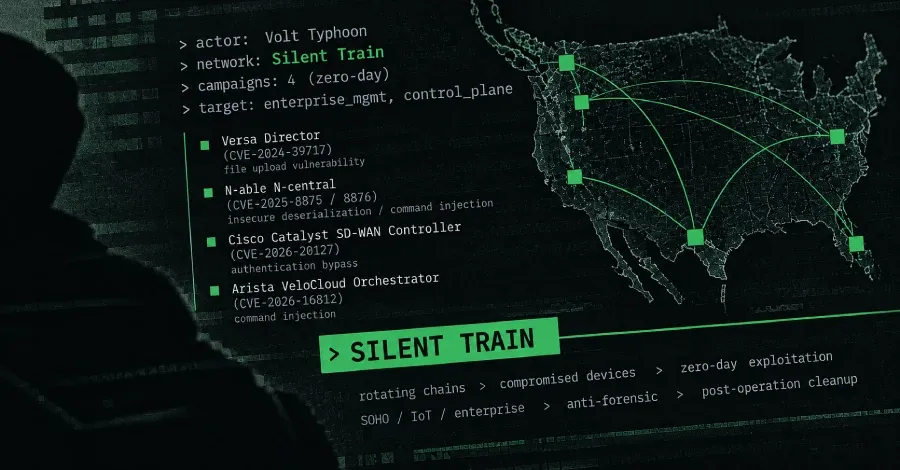
Mecanismul, denumit „Silent Train”, a fost documentat într-o investigație publicată la 2 noiembrie 2026 de Black Lotus Labs, echipa de cercetare a companiei americane Lumen Technologies. Potrivit cercetătorilor, operațiunile s-au desfășurat pe parcursul mai multor ani și au vizat organizații din sectoare precum energia, telecomunicațiile, transporturile, apărarea, administrația publică, comunicațiile prin satelit și serviciile de urgență.
O rețea de dispozitive compromise, folosită pentru ascunderea atacurilor
Spre deosebire de atacurile informatice în care agresorii se conectează direct la sistemele țintă, arhitectura „Silent Train” utilizează lanțuri de dispozitive compromise pentru redirecționarea traficului și ascunderea originii operațiunilor.
Printre echipamentele folosite se numără routere pentru birouri și locuințe (SOHO), dispozitive IoT, servere și echipamente enterprise. Acestea sunt transformate în puncte intermediare prin care atacatorii își desfășoară activitatea, îngreunând identificarea infrastructurii de comandă și control.
Black Lotus Labs a identificat peste 27 de categorii de dispozitive utilizate în această infrastructură. Investigația descrie patru campanii confirmate și una considerată probabilă, în care au fost exploatate inclusiv vulnerabilități de tip zero-day, necunoscute anterior producătorilor sau administratorilor sistemelor afectate.
Unele dintre platformele compromise permiteau acces administrativ extins asupra rețelelor gestionate, ceea ce putea oferi atacatorilor posibilitatea de a ajunge la mai multe organizații conectate prin intermediul aceluiași furnizor.
Furnizorii IT, o posibilă poartă de acces către infrastructura critică
Un aspect important al investigației este utilizarea echipamentelor și platformelor care nu reprezintă, în sine, infrastructuri critice, dar care asigură administrarea și conectivitatea acestora.
Compromiterea unui router, a unui sistem de management al rețelei sau a unei platforme SD-WAN poate deveni astfel un punct de plecare pentru accesarea unor sisteme mult mai importante. În plus, folosirea dispozitivelor intermediare din mai multe țări face dificilă atribuirea rapidă a activității și blocarea întregii infrastructuri.
Cercetătorii arată că atacatorii au urmărit persistența în rețelele compromise și reducerea urmelor tehnice care ar fi putut dezvălui operațiunile. Această abordare este caracteristică activităților de spionaj cibernetic, în care menținerea accesului pe termen lung poate fi mai importantă decât producerea imediată a unor efecte vizibile.
Riscuri pentru operatorii de infrastructuri critice
Pentru operatorii din energie, transporturi, telecomunicații și alte sectoare esențiale, investigația evidențiază riscurile generate de echipamentele conectate și de serviciile IT externalizate.
Verificarea periodică a echipamentelor de rețea, inventarierea dispozitivelor conectate, actualizarea firmware-ului, eliminarea accesului administrativ inutil și monitorizarea traficului anormal devin măsuri importante de prevenire. De asemenea, organizațiile trebuie să evalueze riscurile asociate furnizorilor care administrează de la distanță componente ale infrastructurii proprii.
Metoda documentată de Black Lotus Labs arată că protecția unei infrastructuri critice nu se limitează la securizarea propriilor servere și echipamente. O vulnerabilitate aflată la nivelul unui furnizor sau al unui dispozitiv aparent banal poate deveni o cale de acces către sisteme cu importanță strategică.
Cercetarea nu indică faptul că România ar fi fost vizată de această operațiune, însă tehnica descrisă este relevantă pentru toate organizațiile care utilizează echipamente de rețea și servicii IT conectate la infrastructuri esențiale.
Sursa: https://www.lumen.com/blog/en-us/silent-train-volt-typhoon-operational-framework?mc_cid=0bf5a6e290&mc_eid=223ec7c38c
https://industrialcyber.co/critical-infrastructure/lumen-details-volt-typhoons-silent-train-framework-exploiting-zero-days-to-target-us-critical-infrastructure-sites/



