Sabotajul din Europa ar putea trece la o etapă mai periculoasă. Aeroporturile, trenurile și industria de apărare, printre țintele vulnerabile
În următoarele șase luni, operațiunile de sabotaj asociate Rusiei în Europa ar putea viza tot mai des infrastructuri a căror avariere pune în pericol vieți omenești.
Un raport publicat de compania de intelligence Osavul avertizează asupra riscurilor pentru transportul aerian și feroviar, industria de apărare și infrastructura energetică
Evaluarea apare într-un moment în care mai multe state europene investighează incidente suspectate de sabotaj, iar ancheta privind incendiul din septembrie de la platforma industrială Carfil, din Brașov, a adus în atenție posibila existență a unor rețele cu activitate transfrontalieră.
Mai puține incidente, dar ținte cu impact mai mare
Potrivit raportului Europe’s Hybrid Threat Outlook 2026, realizat de Osavul, campania de sabotaj asociată Rusiei ar fi trecut printr-o perioadă de diminuare a incidentelor în 2025, urmată de o revenire orientată către obiective mai importante.
Compania atrage atenția asupra unei schimbări de profil: în locul unor acțiuni cu efecte limitate, precum incendierea unor depozite sau spații comerciale, ar putea apărea operațiuni care urmăresc perturbarea unor infrastructuri esențiale.
Aeroporturile, rețelele feroviare, instalațiile energetice și unitățile de producție din industria de apărare sunt identificate drept sectoare vulnerabile. Raportul apreciază drept probabilă atât o perturbare majoră a activității unui aeroport european, cât și un atac asupra transportului aerian sau feroviar care ar putea pune în pericol vieți omenești.
În analiza companiei, aviația a devenit o categorie tot mai prezentă printre incidentele înregistrate. Aceasta reprezenta 19% din incidentele asociate Rusiei în baza de date pentru 2024 și 50% în perioada 2025–2026, față de zero în intervalul 2022–2023.
Flancul estic, expus unui număr disproporționat de incidente
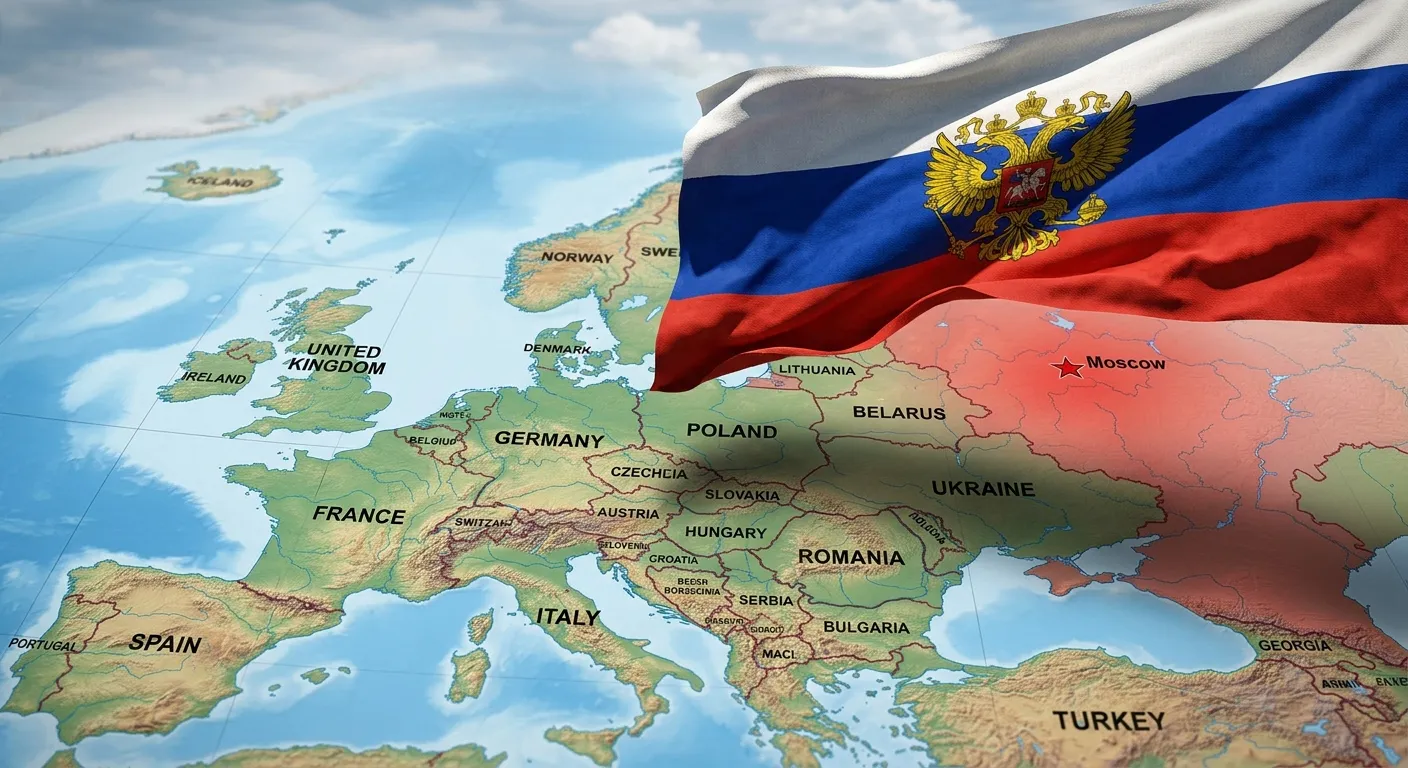
Raportul evidențiază concentrarea geografică a incidentelor în statele aflate la granița cu Rusia, Belarus sau Ucraina. Cele opt state membre UE care se încadrează în această categorie au reprezentat 60% din incidentele înregistrate de Osavul, deși însumează aproximativ 18% din populația Uniunii Europene. Această distribuție este relevantă pentru România, atât prin poziția sa geografică, cât și prin rolul infrastructurii de transport, al facilităților energetice și al industriei de apărare în arhitectura de securitate regională.
Raportul include în analiza sa și operațiuni cibernetice cu efecte asupra infrastructurii fizice sau asupra furnizării serviciilor, precum și interferențe asupra spațiului aerian și sistemelor de navigație.
Recrutarea online a unor executanți fără pregătire specializată
Un alt aspect semnalat este utilizarea unor persoane recrutate online pentru executarea unor sarcini punctuale, în schimbul unor sume de bani. Osavul folosește termenul „gig saboteurs” pentru a descrie acești executanți ocazionali, care nu sunt neapărat agenți profesioniști sau membri ai unor structuri de informații.
Potrivit estimărilor companiei, aproximativ 95% dintre persoanele identificate drept executanți în incidentele analizate se încadrează în această categorie. Totodată, baza de date arată că aproximativ o treime dintre operațiunile clandestine asociate Rusiei au fost dejucate înainte de producerea unor pagube. Modelul presupune recrutarea prin intermediul rețelelor sociale, plata pentru sarcini individuale și solicitarea unor dovezi privind îndeplinirea acestora. Activitățile pot începe cu supravegherea sau fotografierea unor obiective și pot evolua către acțiuni de incendiere ori distrugere.
Această descriere are puncte comune cu avertismentul transmis de Serviciul Român de Informații la 26 octombrie, în comunicatul privind rețeaua de sabotaj identificată în legătură cu incendiul de la platforma Carfil. SRI a precizat că recrutarea poate începe prin oferte de bani pentru activități aparent inofensive, precum observarea sau fotografierea unor obiective, iar sarcinile pot deveni ulterior mult mai grave.
Infrastructura energetică, vulnerabilă și la atacuri cibernetice
Osavul atrage atenția și asupra riscului unor atacuri cibernetice distructive împotriva infrastructurii energetice europene. Raportul menționează atacul asupra unor facilități poloneze din sectorul energiei regenerabile și asupra unei centrale de cogenerare, în decembrie 2025. Compania consideră realistă posibilitatea unui nou atac cibernetic distructiv împotriva unui furnizor european de energie.
În acest context, distincția dintre securitatea cibernetică și protecția infrastructurii fizice devine tot mai dificil de făcut. O operațiune digitală poate produce efecte asupra unor instalații, servicii și procese industriale, iar o acțiune de sabotaj fizic poate fi însoțită de perturbări ale comunicațiilor sau sistemelor informatice.
Următoarele șase luni, o perioadă de risc
Evaluarea Osavul acoperă intervalul octombrie 2026 – aprilie 2027 și indică drept factori de urmărit sezonul rece, infrastructurile energetice și calendarul electoral din mai multe state europene.
Raportul recomandă consolidarea capacităților de apărare împotriva dronelor în apropierea aeroporturilor, măsuri mai ferme împotriva interferențelor asupra cablurilor submarine și eforturi sporite pentru identificarea și destructurarea rețelelor care recrutează executanți pentru acte de sabotaj.
Concluziile trebuie citite ca evaluări de risc ale unei companii private, nu ca o confirmare că toate incidentele analizate au fost ordonate de Moscova. Osavul precizează că baza sa de date include incidente atribuite oficial Rusiei sau Belarusului, dar și cazuri în care legătura a fost semnalată de cercetători sau de presă.
Pentru statele de pe flancul estic al NATO, inclusiv România, avertismentul evidențiază o problemă de securitate care depășește protejarea individuală a unor obiective: identificarea din timp a rețelelor de recrutare, schimbul de informații între autorități și protejarea infrastructurilor interdependente devin esențiale pentru limitarea efectelor unor operațiuni clandestine.
Sursa: https://www.osavul.cloud/blog/hybrid-threat-outlook
https://resiliencemedia.co/russia-linked-sabotage-could-put-european-lives-at-risk-intelligence-report-warns/
https://www.sri.ro/articole/com-29-10-2026.html