Malaysia cere tuturor ministerelor să-și revizuiască planurile de continuitate a activității în cazul unor crize majore
Guvernul Malaysiei a solicitat tuturor ministerelor și agențiilor publice să își reevalueze planurile de continuitate a activității, astfel încât serviciile esențiale să poată funcționa inclusiv în cazul unor atacuri cibernetice, acte de sabotaj sau întreruperi majore ale infrastructurii.
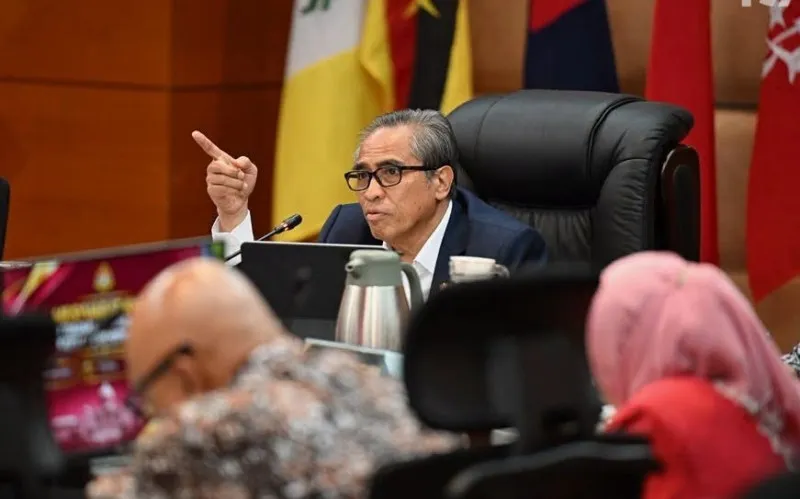
Autoritățile din Malaysia au cerut tuturor ministerelor și instituțiilor publice să își revizuiască planurile de continuitate a activității (Business Continuity Plans – BCP), în cadrul unei măsuri menite să consolideze capacitatea administrației de a funcționa în situații de criză.
Directiva a fost anunțată la 4 noiembrie de secretarul-șef al Guvernului, Shamsul Azri Abu Bakar. Evaluările de risc trebuie să ia în considerare o gamă mai largă de amenințări, de la atacuri cibernetice și sabotaj până la campanii de dezinformare și întreruperi ale lanțurilor de aprovizionare.
Obiectivul este ca instituțiile să poată menține serviciile publice esențiale chiar și atunci când activitatea obișnuită este afectată de incidente majore.
Revizuirea planurilor BCP urmărește să reducă dependența instituțiilor de infrastructura și procedurile obișnuite de funcționare. În cazul unei crize, administrațiile trebuie să știe ce servicii au prioritate, cine preia responsabilitatea decizională și ce soluții alternative pot fi activate. Un plan eficient de continuitate trebuie să includă proceduri pentru funcționarea în regim de urgență, sisteme informatice de rezervă, metode alternative de comunicare, personal desemnat pentru intervenție și soluții pentru menținerea relației cu publicul.
De asemenea, instituțiile trebuie să identifice furnizorii și serviciile externe de care depinde funcționarea lor, pentru a putea limita efectele unor întreruperi în lanțurile de aprovizionare.
Un model relevant și pentru companii
Măsura anunțată de guvernul malaysian are implicații care depășesc sectorul public. Aceleași vulnerabilități pot afecta companiile private, în special operatorii de infrastructuri critice, furnizorii de servicii, instituțiile financiare și organizațiile dependente de sisteme informatice și comunicații permanente. Un atac cibernetic, o întrerupere de energie, pierderea accesului la sediu sau indisponibilitatea unui furnizor strategic pot bloca activitatea unei companii chiar dacă aceasta nu este ținta directă a incidentului.
ÎInițiativa Malaysiei readuce în atenție un principiu important al managementului securității: protecția unei organizații nu se încheie odată cu prevenirea unui incident. Capacitatea de a continua activitatea și de a reveni rapid la funcționarea normală reprezintă o componentă esențială a rezilienței instituționale și economice.
Sursa: https://www.thevibes.com/articles/news/129159/government-ministries-and-agencies-ordered-to-review-contingency-plans-amid-rising-global-security-threats