Invitațiile false din calendarele digitale, o nouă metodă de phishing. Cum îți pot fi furate parolele
O invitație la o întâlnire pe care nu ai programat-o poate ascunde o tentativă de fraudă. Infractorii folosesc evenimente false în calendarele digitale pentru a determina utilizatorii să acceseze linkuri periculoase, să introducă parole sau să ofere date bancare.
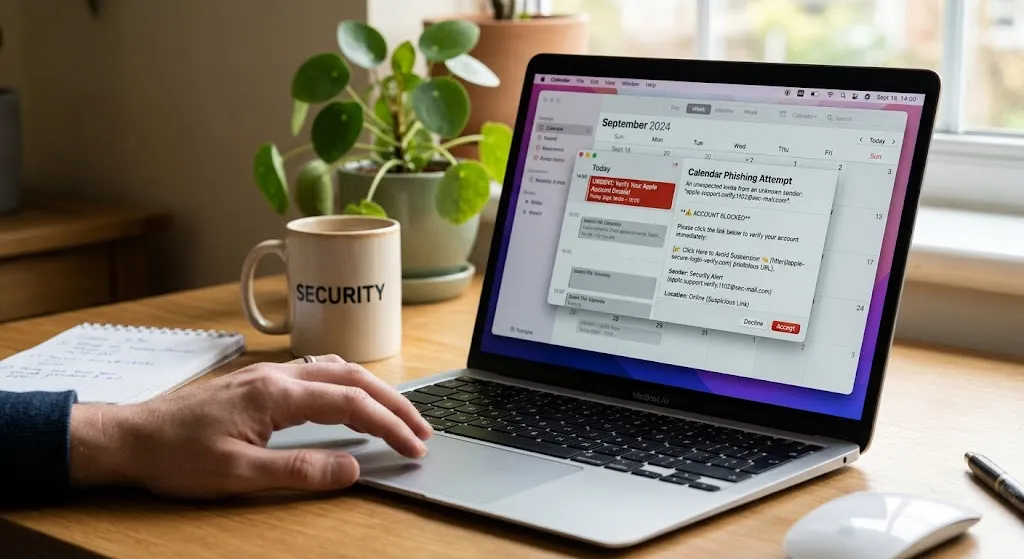
Metoda este cunoscută drept calendar phishing și exploatează încrederea pe care oamenii o acordă unor instrumente folosite zilnic, precum Google Calendar și Microsoft Outlook. În octombrie 2026, subiectul a revenit în atenția presei de specialitate, pe fondul avertismentelor privind utilizarea invitațiilor false pentru furtul datelor de autentificare.
Cum ajunge o invitație falsă în calendar
Utilizatorul poate primi o invitație la o întâlnire, o notificare despre o factură restantă sau un eveniment care anunță o presupusă problemă de securitate. Unele invitații sunt adăugate automat în calendar, în funcție de setările contului.
Descrierea evenimentului poate conține un link pentru verificarea contului, plată factură sau consultarea unui document. Linkul conduce către o pagină falsă, care imită un serviciu cunoscut și solicită adresa de e-mail, parola ori alte informații personale.
În alte cazuri, invitația poate include un cod QR, un număr de telefon sau un fișier care îndeamnă utilizatorul să continue interacțiunea în afara calendarului.
De ce poate păcăli utilizatorii
Calendarul este perceput, de regulă, ca un instrument de organizare, nu ca un canal prin care pot fi lansate atacuri informatice. O notificare care apare alături de întâlnirile reale poate părea credibilă, mai ales dacă folosește un titlu urgent sau face referire la o plată.
Atacatorii pot exploata și faptul că multe persoane verifică rapid notificările de pe telefon, fără să analizeze adresa expeditorului sau destinația unui link.
Dacă victima introduce parola pe o pagină falsă, infractorii pot încerca să preia contul de e-mail. Acesta poate fi folosit ulterior pentru resetarea parolelor altor servicii, accesarea documentelor sau trimiterea unor mesaje frauduloase către contacte.
Câteva semnale de avertizare ca să recunoști o invitație suspectă:
- Nu recunoști organizatorul și nu aștepți o astfel de invitație.
- Titlul evenimentului invocă o plată urgentă, o factură restantă sau o problemă de securitate.
- Descrierea îți cere să te autentifici printr-un link sau să comunici date personale.
- Mesajul amenință cu blocarea contului ori cu alte consecințe imediate.
- Linkul conduce către un domeniu care nu corespunde serviciului pe care pretinde că îl reprezintă.
Un singur indiciu nu dovedește automat existența unei fraude, dar o invitație neașteptată care solicită date de autentificare trebuie tratată cu prudență.
Ce măsuri de protecție recomandă furnizorii
Google permite raportarea invitațiilor și evenimentelor suspecte din Calendar ca spam. Compania recomandă și modificarea setărilor astfel încât evenimentele să fie adăugate automat numai dacă expeditorul este cunoscut.
Microsoft recomandă prudență în cazul mesajelor care par să provină de la expeditori de încredere, dar solicită parole sau alte informații sensibile. Mesajele suspecte pot fi raportate prin funcțiile de securitate disponibile în Outlook.
Pentru utilizatori, regulile esențiale sunt simple:
1. Nu accesa linkuri și nu deschide atașamente din invitații neașteptate.
2. Nu introduce parola contului pentru a consulta un eveniment primit fără explicații.
3. Verifică solicitarea prin aplicația sau site-ul oficial, accesat separat.
4. Raportează invitația suspectă ca spam înainte de a o elimina, dacă platforma oferă această opțiune.
5. Activează autentificarea în doi pași sau o metodă de autentificare rezistentă la phishing, acolo unde este disponibilă.
Dacă ai introdus deja parola pe un site suspect, schimb-o imediat de pe un dispozitiv sigur, încheie sesiunile necunoscute și verifică metodele de recuperare a contului.
Surse:
https://blog.barracuda.com/2026/08/06/calendar-invite-phishing-ics-files
https://support.google.com/calendar/answer/13155911?co=Desktop&hl=ro-ro
https://support.microsoft.com/ro-ro/outlook/mail/phishing-and-suspicious-behavior-in-outlook



