Gruparea rusă Turla a compromis o instituție guvernamentală din România pentru a spiona corespondența cu NATO și UE
O operațiune de spionaj cibernetic atribuită grupării ruse Turla a vizat o instituție guvernamentală din România, folosind un instrument special conceput pentru compromiterea serverelor de e-mail Microsoft Exchange.
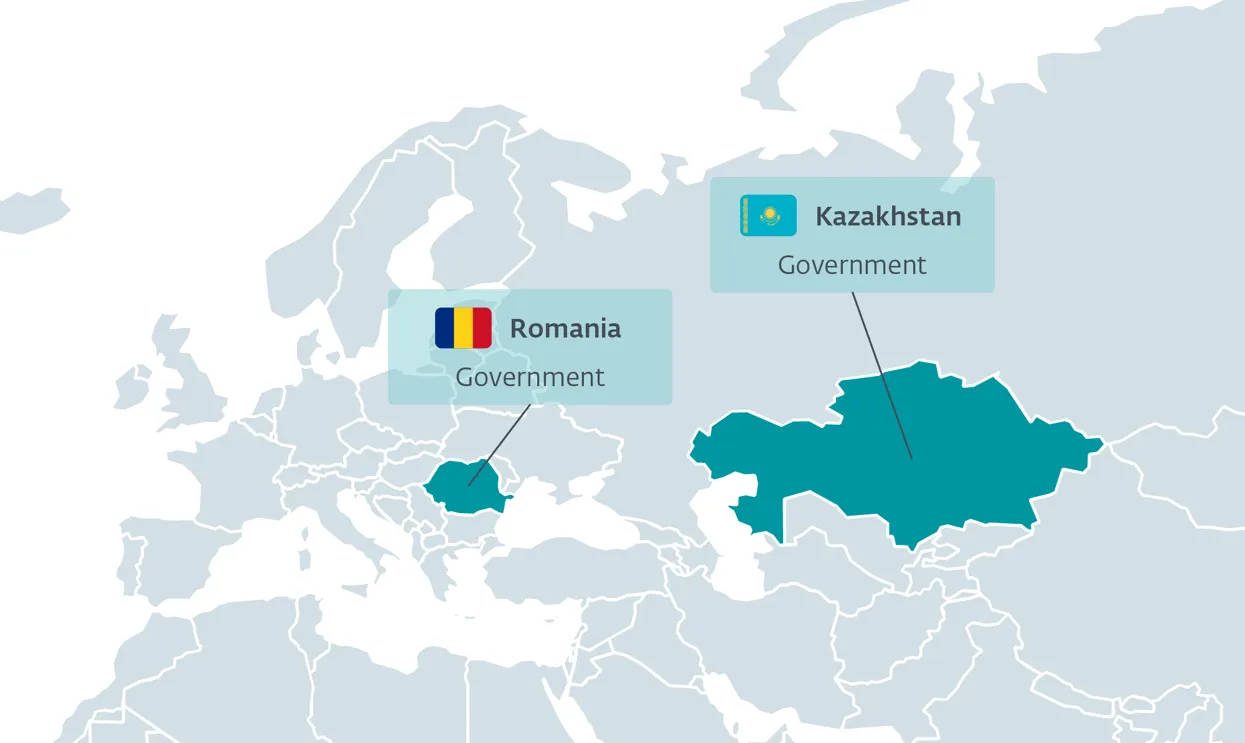
O nouă investigație a companiei de securitate cibernetică ESET, publicată în 10 noiembrie, dezvăluie compromiterea unei instituții guvernamentale din România de către gruparea de spionaj cibernetic Turla, cunoscută a fi asociată serviciului rus de securitate FSB.
Operațiunea a utilizat un set de instrumente informatice denumit Cereal, conceput pentru a funcționa direct pe serverele Microsoft Exchange ale organizațiilor compromise. Cercetătorii au identificat două victime ale acestei campanii: o instituție guvernamentală din România și una din Kazahstan.
În cazul României, componenta CerealBox a fost configurată pentru identificarea și colectarea mesajelor electronice trimise către sau primite de la adrese instituționale NATO și UE. Obiectivul nu era simpla obținere a accesului la un sistem informatic, ci interceptarea selectivă a unor comunicații cu valoare strategică.
Un mecanism de spionaj greu de detectat
Potrivit ESET, instrumentele utilizate de Turla sunt construite modular și pot executa comenzi direct în memoria serverului, reducând urmele lăsate pe sistem. Una dintre componente permite accesul persistent în rețeaua internă, iar alta interceptează fluxul legitim de procesare a mesajelor electronice.
Un element deosebit de important este faptul că cercetătorii nu au identificat o infrastructură externă clasică de comandă și control. Serverul Exchange compromis era folosit chiar de atacatori pentru a transmite comenzile și a controla operațiunea. Această abordare complică identificarea activității malițioase, deoarece comunicațiile pot părea, la prima vedere, parte a funcționării normale a infrastructurii informatice.
ESET precizează că cele două instituții au fost compromise încă de la sfârșitul anului 2025. Descoperirea demonstrează că operațiunile de spionaj pot rămâne active perioade îndelungate înainte de a fi identificate.
O țintă cu valoare strategică pentru Rusia
Gruparea Turla, cunoscută și sub denumirea Snake, este activă cel puțin din 2004 și este atribuită cu un grad ridicat de încredere serviciului rus FSB. Activitatea sa este asociată în principal operațiunilor de spionaj împotriva instituțiilor guvernamentale, diplomatice și militare.
Potrivit telemetriei ESET, aproximativ 70% dintre țările vizate de Turla, începând din 2022, sunt foste republici sovietice sau state europene care au avut legături cu Uniunea Sovietică.
Compromiterea unei instituții guvernamentale românești, cu selectarea explicită a corespondenței referitoare la NATO și UE, indică interesul pentru informații legate de cooperarea internațională și de poziționarea strategică a României.
Incidentul readuce în atenție o vulnerabilitate importantă: serverele de e-mail ale instituțiilor publice reprezintă nu doar infrastructură administrativă, ci și o posibilă sursă de informații de intelligence. Protejarea lor trebuie tratată ca o componentă a securității naționale, nu doar ca o problemă de administrare IT.
Sursa: https://www.globenewswire.com/news-release/2026/11/10/3399227/0/en/eset-research-russia-aligned-turla-group-uses-novel-exchange-tool-to-spy-on-eu-nato-emails.html
https://www.eset.com/us/about/newsroom/research/eset-research-turla-cereal-exchange-email-espionage/



