Daniel Kaminski: Ce pot învăța firmele românești de securitate din experiența Poloniei
Monitorizarea la scară mare, colaborarea cu IT-ul și protecția infrastructurilor critice oferă oportunități companiilor din România, spune consultantul Daniel Kaminski. Modelele din Polonia trebuie însă adaptate riscurilor și pieței locale.
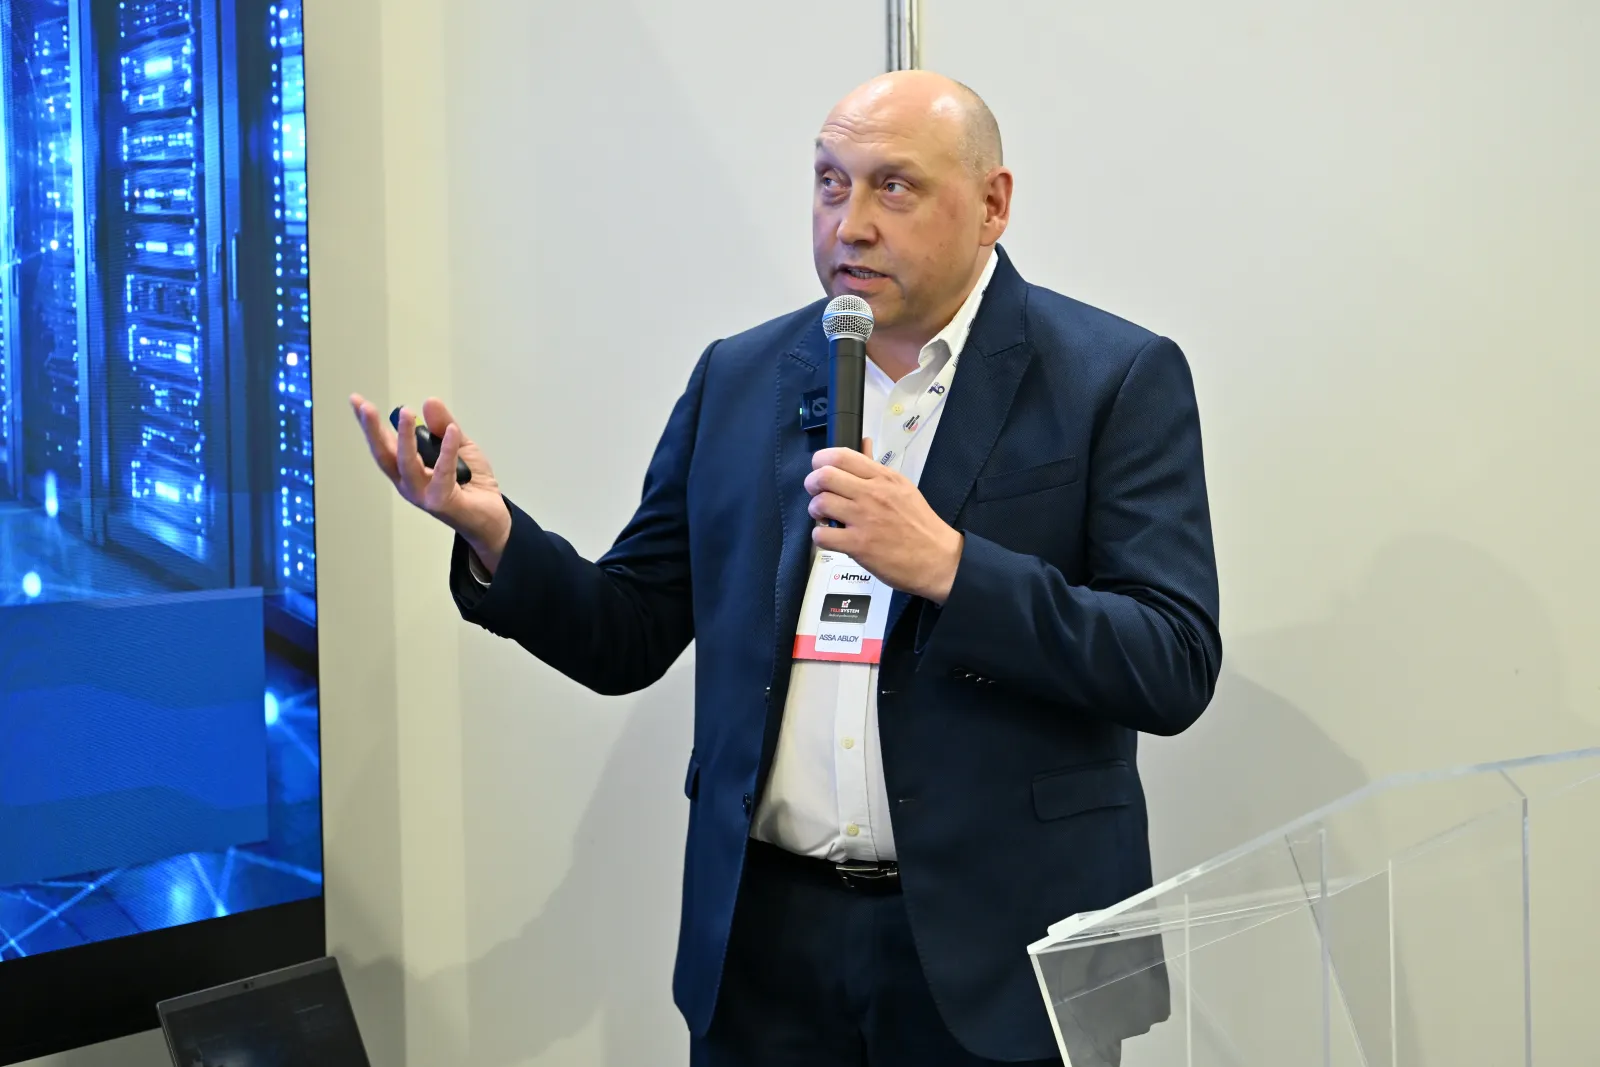
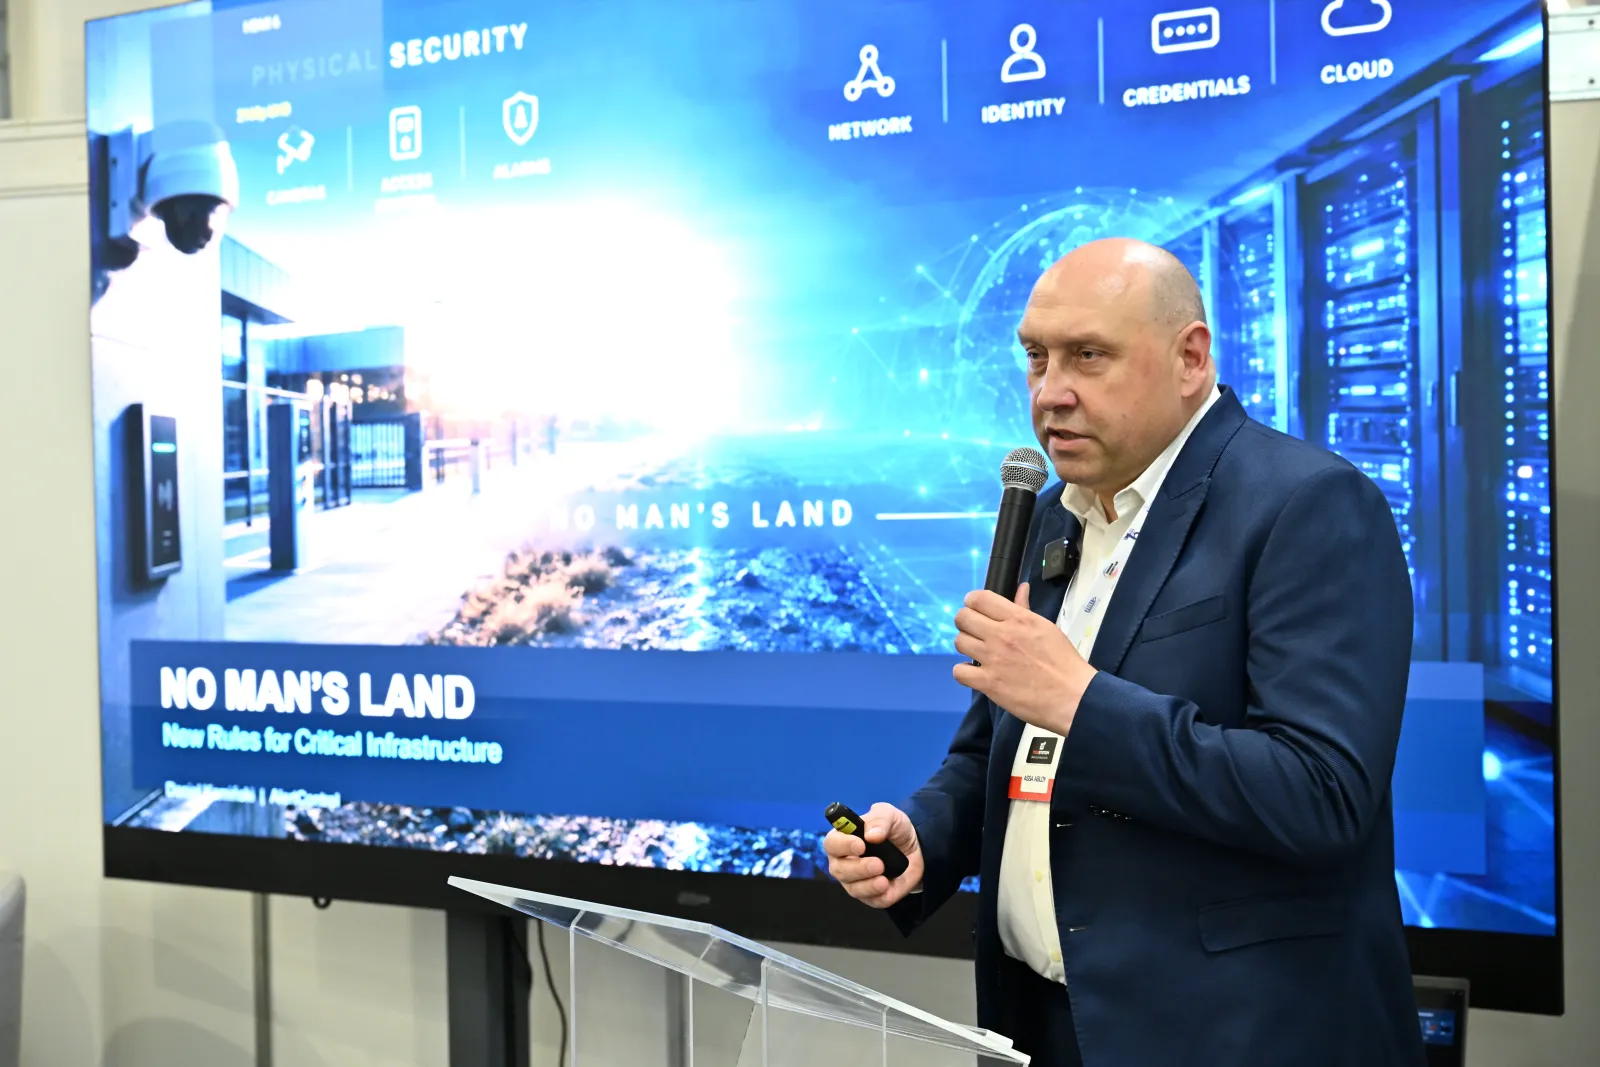
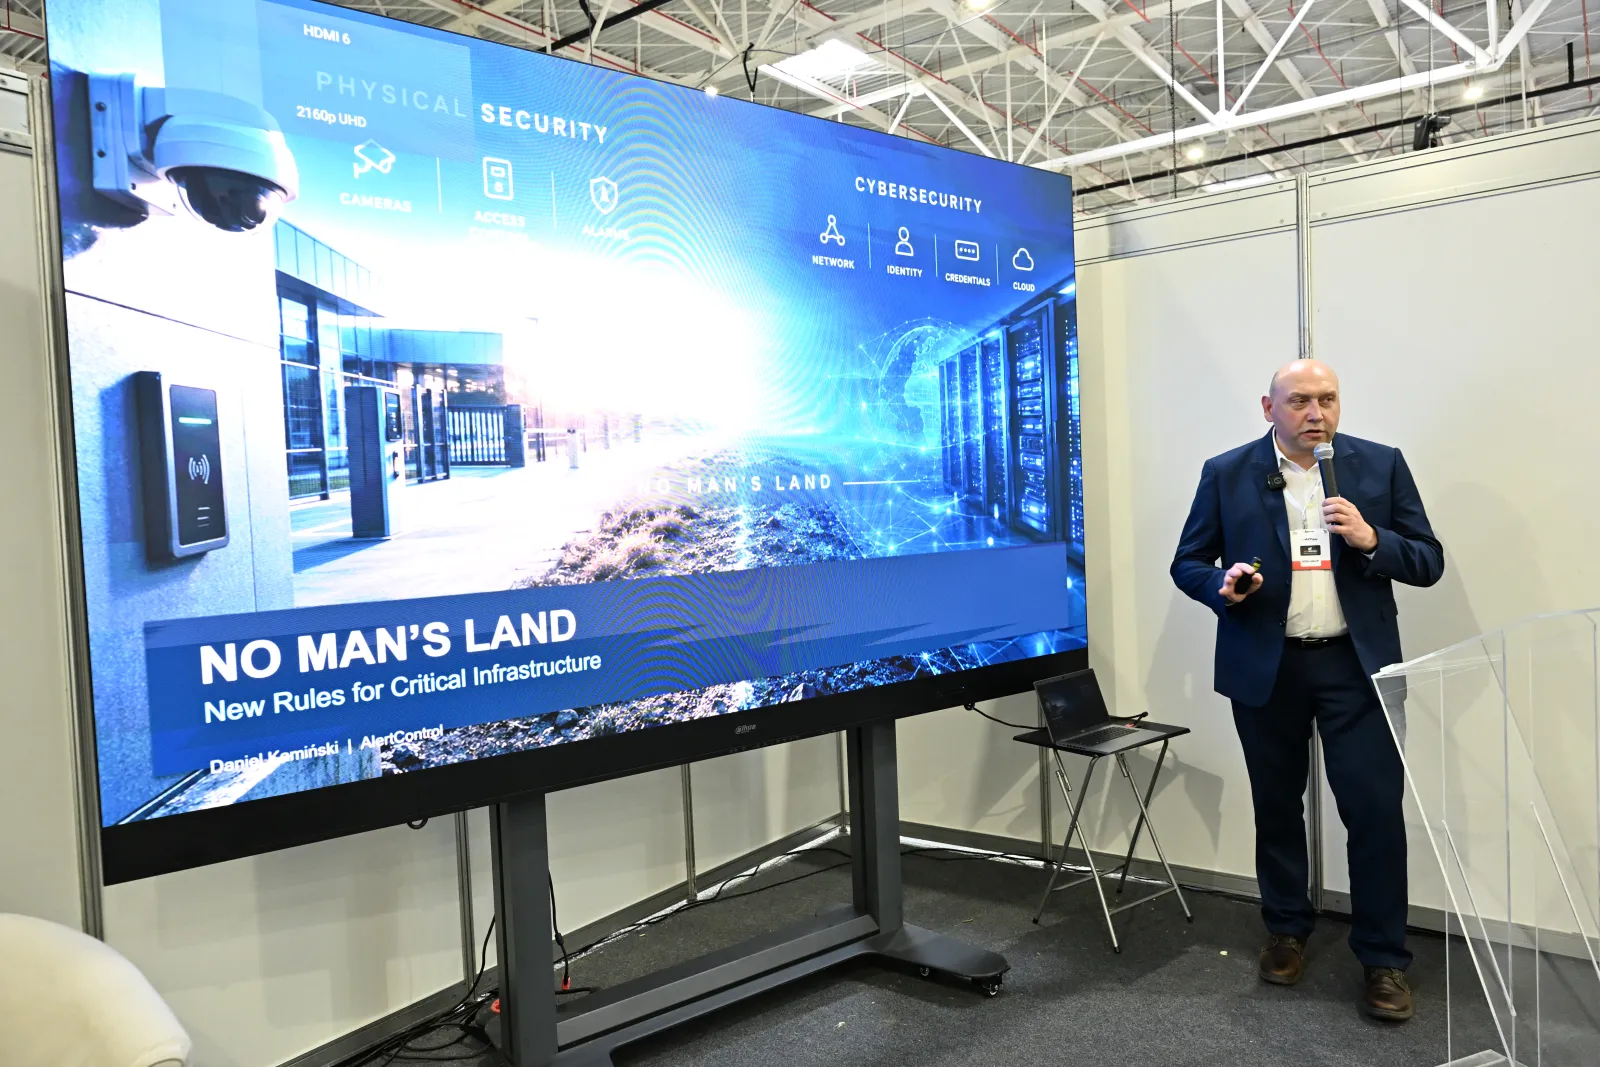
Experiența Poloniei poate oferi companiilor românești de securitate idei pentru dezvoltarea serviciilor de monitorizare, dar succesul unui model comercial nu garantează și nivelul de protecție de care are nevoie fiecare client. Aceasta este una dintre observațiile lui Daniel Kaminski, expert Alert Control, în discuția de la Romanian Security Fair 2026, desfășurată pe 14 octombrie la ROMEXPO.
Urmăriți interviul video:
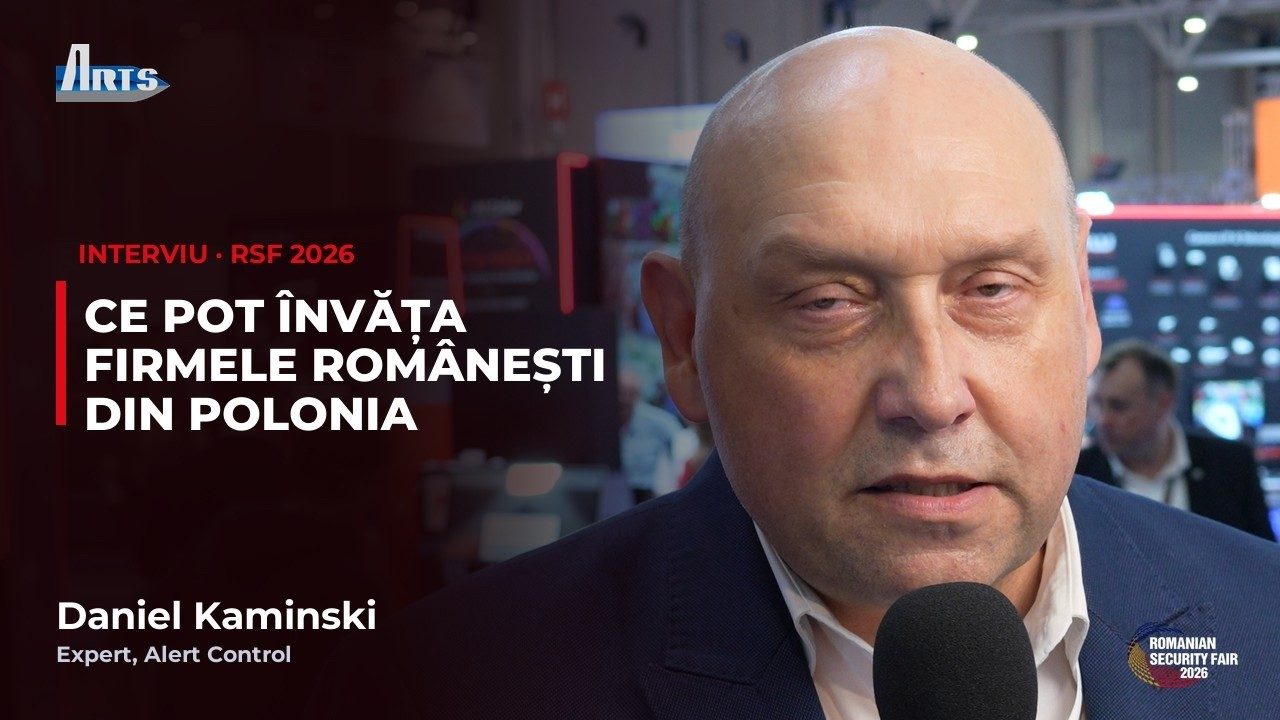
Cu pregătire în telecomunicații și IT și peste 25 de ani de experiență în securitatea fizică, Kaminski este specializat în monitorizarea alarmelor. Potrivit propriei prezentări, a contribuit la deschiderea a peste o sută de dispecerate și în prezent este consultant pentru companii din Polonia. Vizitele în România sunt pentru el și o ocazie de a descoperi soluții aplicabile în activitatea sa.
Volume mari și prețuri accesibile, dar cu atenție la riscuri
În Polonia, explică specialistul, monitorizarea s-a extins către o piață de masă, inclusiv prin echipamente pe care utilizatorii casnici le pot instala și conecta singuri la dispecerat. Numărul mare de conexiuni permite reducerea tarifelor și adaptarea serviciilor la categorii diferite de clienți.
Acest model creează venituri pentru furnizori și face serviciile mai accesibile. Kaminski avertizează însă că o ofertă construită în primul rând în jurul prețului poate lăsa în plan secund analiza nevoilor reale de protecție. În România, el remarcă tocmai atenția acordată evaluării riscului înainte de propunerea unei soluții.
„Cel mai important rămâne să adaptăm ceea ce învățăm din situațiile locale”, spune Daniel Kaminski.
Pentru firmele românești, lecția nu este copierea unui serviciu din altă țară, ci înțelegerea condițiilor în care funcționează: ce riscuri acoperă, cum este organizată intervenția și ce preț poate susține piața locală. În opinia sa, tarifele serviciilor internaționale nu reflectă întotdeauna diferențele de putere de cumpărare dintre Europa de Vest și piețele din regiune.
Golul de responsabilitate dintre securitate și IT
O altă temă centrală este integrarea sistemelor de securitate în infrastructura informatică. Camerele, controlerele și celelalte echipamente conectate prin IP trebuie administrate și protejate în acord cu regulile rețelei în care funcționează.
„Soluțiile noastre folosesc acum rețele IP. Asta înseamnă că fac parte din lumea IT și trebuie să respecte regulile acesteia”, explică specialistul.
Problemele apar atunci când echipa IT consideră că echipamentele țin exclusiv de securitatea fizică, iar instalatorul privește rețeaua ca pe responsabilitatea altcuiva. Separarea rețelelor poate fi utilă, dar trebuie însoțită de atribuții clare privind configurarea, actualizarea și administrarea accesului.
Kaminski folosește exemplul retailului: monitorizarea întreruperii alimentării electrice poate preveni pierderi de marfă, însă continuitatea operațiunilor depinde și de protecția infrastructurii conectate. Conturile și parolele implicite pot deveni puncte de intrare pentru atacatori. De aceea, analiza riscurilor fizice și a celor informatice trebuie făcută împreună.
AI: avertizări utile și control asupra acțiunilor
Datele generate de sisteme pot susține mentenanța și identificarea unor situații anormale. Cloudul și inteligența artificială extind aceste posibilități, dar sunt folosite și de atacatori, subliniază consultantul.
El distinge între instrumentele care analizează informații și agenții AI care pot executa acțiuni. În infrastructurile critice, recomandă ca beneficiarii să verifice ce poate face automat sistemul, câtă autonomie are și cum poate interveni operatorul uman. Recomandarea sa este ca deciziile cu consecințe majore să rămână sub control uman.
Oportunități în protecția infrastructurilor critice
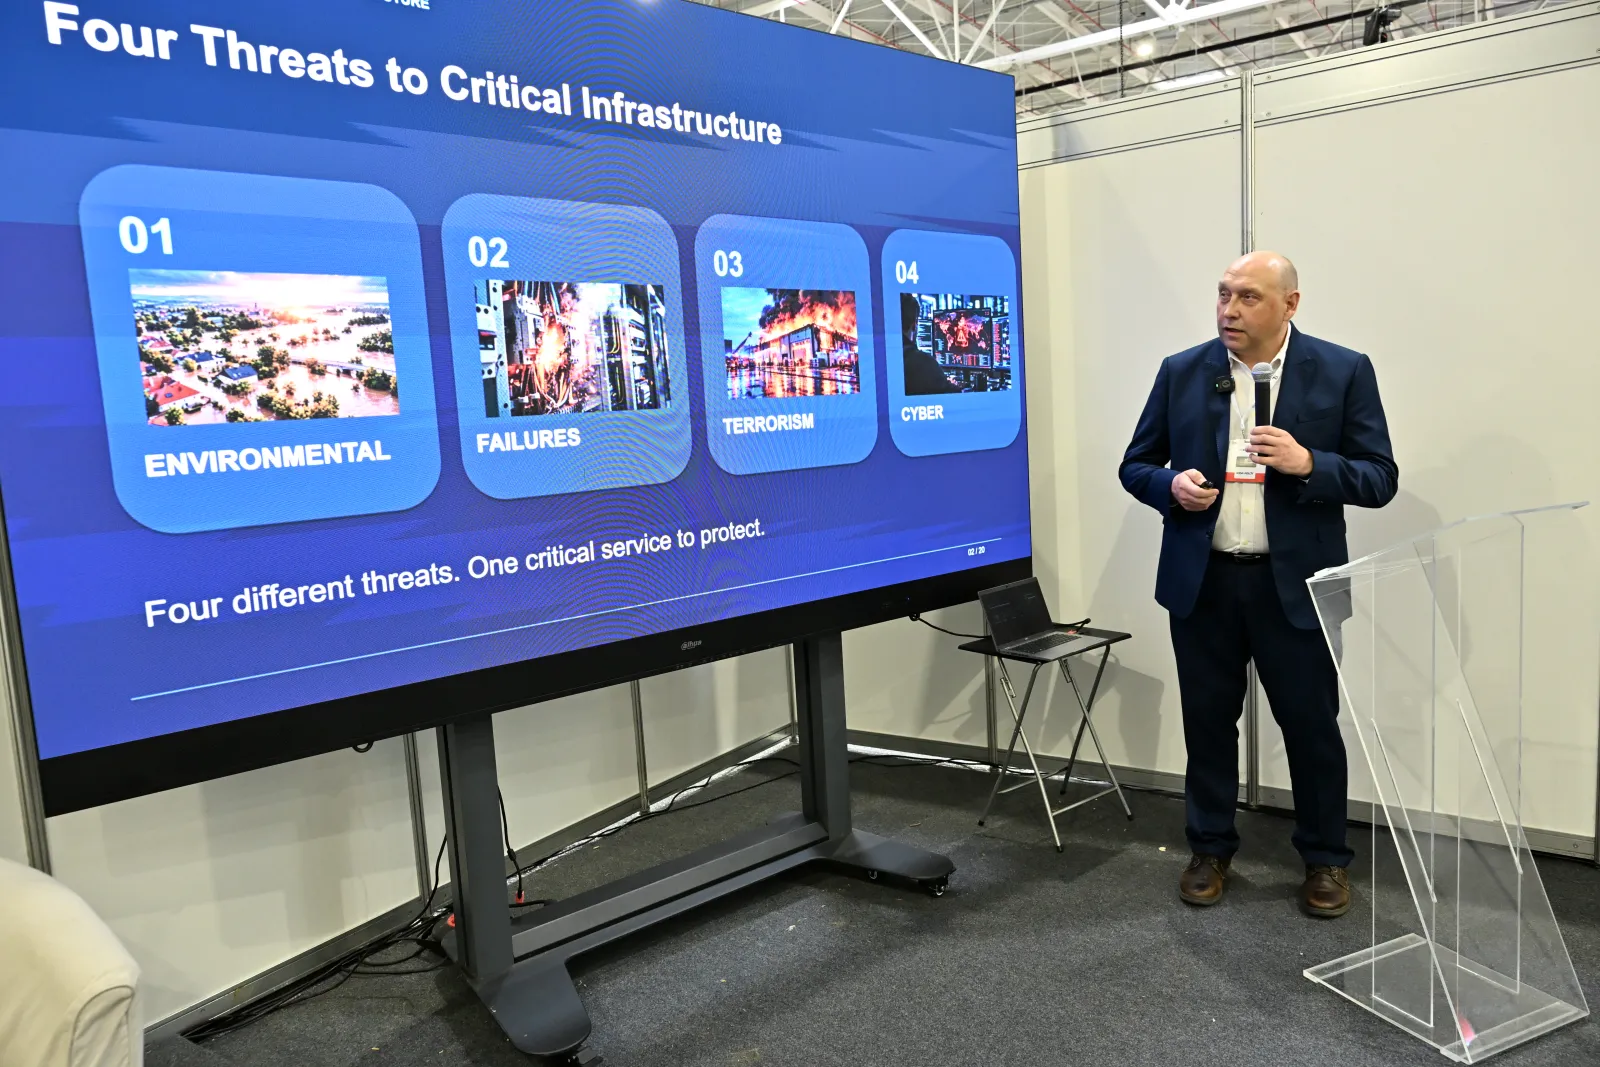
Pentru următorii doi sau trei ani, Kaminski vede oportunități în serviciile dedicate infrastructurilor critice, pe fondul contextului regional și al preocupărilor privind securitatea și reziliența. Este o direcție pe care o recomandă companiilor din regiune din perspectiva experienței sale de consultant.
La Romanian Security Fair, el a remarcat favorabil faptul că furnizorii din România prezintă adesea echipamentele de securitate împreună cu instrumentele IT necesare instalării. În același timp, îndeamnă profesioniștii să folosească întâlnirile internaționale pentru întrebări concrete despre servicii, modele de afaceri și rezultate.
„De fiecare dată când vizitez România, găsesc o nouă modalitate de a rezolva unele dintre provocările cu care mă confrunt în activitatea mea”, afirmă Daniel Kaminski.
Articol realizat pe baza discuției de la Romanian Security Fair 2026, din 14 octombrie - interviu Video.