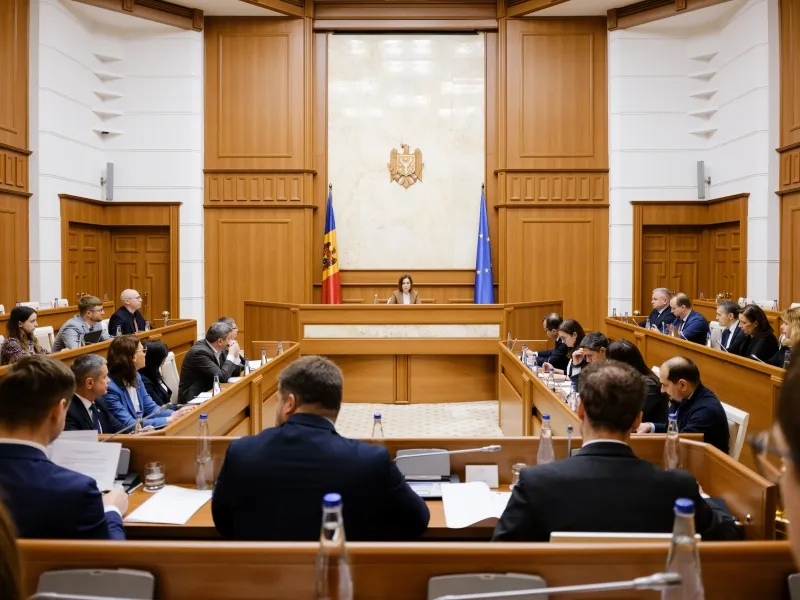
Atacul cibernetic asupra instituțiilor din Republica Moldova scoate la iveală vulnerabilități majore. Maia Sandu convoacă Consiliul Național de Securitate
Un atac cibernetic de amploare asupra infrastructurii digitale a Republicii Moldova a evidențiat vulnerabilități importante în sistemele informatice ale administrației publice a R. Moldova, inclusiv probleme de autentificare, control al accesului la date și coordonare între instituțiile responsabile.
Atacul arată că securitatea cibernetică a instituțiilor publice nu mai poate fi tratată exclusiv ca o problemă tehnică. Protecția datelor cetățenilor, continuitatea serviciilor publice și capacitatea instituțiilor de a reacționa coordonat în cazul unui incident reprezintă componente esențiale ale securității naționale.
Incidentul, care a permis accesarea unor informații din registrele a cel puțin zece instituții publice, readuce în atenție riscurile de securitate asociate digitalizării accelerate a serviciilor statului.
Atacul a vizat infrastructura administrată de Agenția de Guvernare Electronică și a afectat mai multe servicii digitale. Potrivit informațiilor prezentate de autorități, atacatorii au exploatat vulnerabilități ale sistemelor de autentificare și de control al accesului, reușind să ajungă la date din registrele mai multor instituții.
Incidentul a evidențiat o problemă deosebit de importantă: compromiterea unei singure componente digitale poate deschide accesul către informații administrate de instituții diferite, atunci când sistemele sunt interconectate și mecanismele de protecție nu sunt suficient de solide.
Dincolo de vulnerabilitățile tehnice, autoritățile au identificat și deficiențe de coordonare și comunicare. Președinta Maia Sandu a atras atenția că problema a fost depistată cu întârziere, iar reacția instituțională nu a fost suficient de bine coordonată. De asemenea, informarea publică nu a răspuns tuturor preocupărilor cetățenilor afectați.
În urma reuniunii au fost stabilite șase direcții prioritare de acțiune.
Prima măsură prevede constituirea unui grup de lucru condus de prim-ministru, care va avea la dispoziție o lună pentru a propune soluții sistemice de remediere a vulnerabilităților și de consolidare a securității cibernetice. Progresele vor fi evaluate în cadrul unei noi reuniuni a Consiliului, peste trei luni.
Un alt obiectiv îl reprezintă modernizarea arhitecturii sistemelor informatice guvernamentale, astfel încât accesul la date să fie controlat mai strict, iar infrastructura digitală să respecte standarde unitare de securitate.
Consiliul a mai convenit asupra reformării achizițiilor publice în domeniul IT, inclusiv prin responsabilizarea furnizorilor pentru securitatea sistemelor dezvoltate, introducerea unor reguli clare pentru întregul ciclu de viață al aplicațiilor informatice și delimitarea mai precisă a responsabilităților instituționale.
Ultima direcție vizează consolidarea mecanismelor de protecție prin testări periodice, actualizări, monitorizare permanentă, identificarea anomaliilor și remedierea rapidă a vulnerabilităților, inclusiv cu ajutorul instrumentelor bazate pe inteligență artificială.
Sursa: https://www.moldpres.md/eng/official/consiliul-national-de-securitate-a-aprobat-masuri-pentru-consolidarea-securitatii-cibernetice-a-republicii-moldova-eng
https://cotidianul.md/en/42137/video-maia-sandu-explica-cum-au-fost-furate-datele-a-450-000-de-cetateni-o-singura-aplicatie-a-permis-accesul-la-registrele-a-cel-putin-zece-institutii-ale-statului/