O voce familiară nu mai reprezintă o dovadă sigură a identității unei persoane
Poliția britanică atrage atenția asupra unei metode de fraudă care devine tot mai accesibilă: clonarea vocii cu ajutorul inteligenței artificiale.
Poliția britanică atrage atenția asupra unei metode de fraudă care devine tot mai accesibilă: clonarea vocii cu ajutorul inteligenței artificiale.
Compania daneză Vestas, unul dintre cei mai mari producători de turbine eoliene din lume, solicită Uniunii Europene reguli mai stricte privind utilizarea componentelor și tehnologiilor software provenite din China în infrastructura energetică critică.
Estonia a lansat un program de 220 de milioane de euro destinat consolidării securității infrastructurii energetice, într-un context regional caracterizat de intensificarea amenințărilor hibride, a riscurilor de sabotaj și a atacurilor asupra obiectivelor strategice.
Decizia a fost adoptată la 17 noiembrie, în cadrul reuniunii Comitetului Director al Agenției Europene de Apărare (EDA). Raportul CARD 2026 analizează planurile de apărare ale statelor membre și identifică domeniile în care cooperarea europeană poate contribui la reducerea deficitelor de capabilități.
Printre entitățile vizate se numără Social Design Agency, asociată unor operațiuni coordonate de influență și manipulare informațională, și gruparea de hackeri NoName057(16), cunoscută pentru atacurile de tip DDoS asupra instituțiilor și infrastructurilor din state europene.
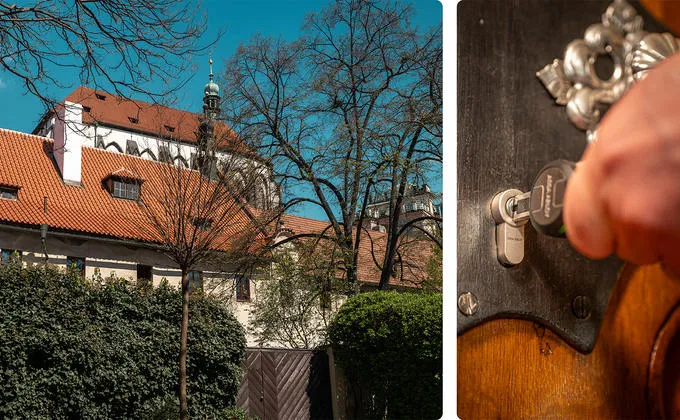
Mănăstirea Franciscană din Praga a instalat un sistem electronic de gestionare a accesului care permite administrarea individuală a drepturilor de intrare în diferite spații ale clădirii, fără realizarea unei rețele extinse de cabluri și fără intervenții majore asupra structurii istorice.
Actualizarea, publicată pe 11 noiembrie 2026, urmărește să reducă timpul de reacție al operatorilor și să simplifice gestionarea incidentelor și a înregistrărilor video.
Potrivit informațiilor publicate de Security Boulevard și cercetătorii VulnCheck, primele tentative de exploatare au fost detectate la aproximativ două ore după publicarea detaliilor tehnice ale vulnerabilităților.
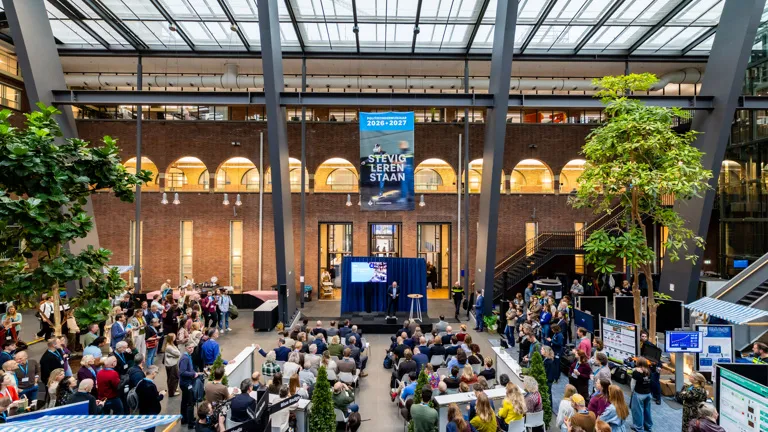
Evenimentul a avut ca temă centrală provocările viitoare ale activității polițienești și rolul cercetării în îmbunătățirea practicilor operaționale.
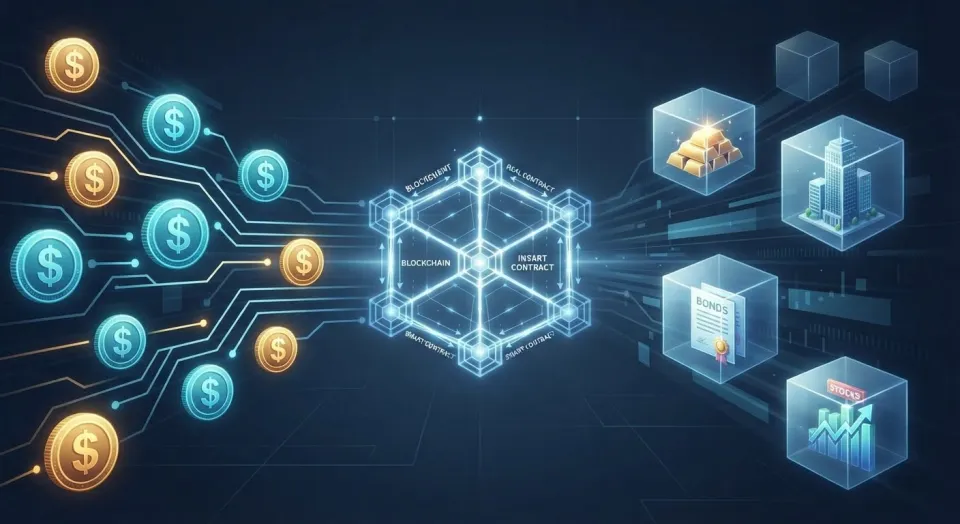
Concluziile unei conferințe organizate la Viena, care a reunit reprezentanți ai sectorului bancar, industriei de plăți, companiilor tehnologice și autorităților de reglementare, au reliefat riscurile generate de apropierea dintre infrastructurile financiare tradiționale și ecosistemul activelor digitale.
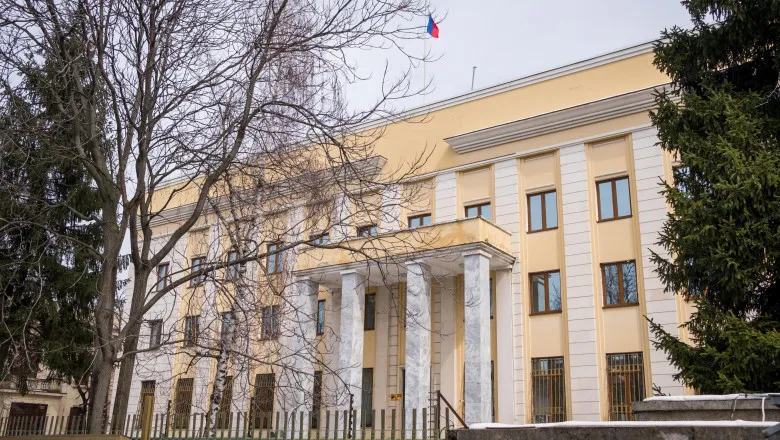
Reacția Moscovei vine după ce SRI a făcut publice detalii despre operațiunea identificată în decembrie 2025, în care atacatorii au exploatat vulnerabilități ale sistemelor de operare Microsoft.
Inițiativa vizează adaptarea platformei la cerințele Luftwaffe și ar putea extinde rolul facilităților industriale ale companiei din Bavaria.